

दुनियाभर में Microsoft की सेवाओं में आई बड़ी तकनीकी रुकावट के बाद अब साइबर ठगों ने इस स्थिति का फायदा उठाना शुरू कर दिया है। Microsoft 365, Outlook और Teams जैसी सेवाओं में आई बाधा के दौरान लाखों यूजर्स और संस्थानों को परेशानी का सामना करना पड़ा था। इस आउटेज की जानकारी सामने आने के बाद अब साइबर अपराधी Microsoft के नाम से फर्जी ईमेल और नोटिफिकेशन भेजकर लोगों को निशाना बना रहे हैं।
Microsoft Threat Intelligence ने इस संबंध में सक्रिय फिशिंग अभियान का पता लगाया है और यूजर्स तथा संगठनों को सतर्क रहने की सलाह दी है। इन फर्जी ईमेल के जरिए लोगों को अनजान लिंक पर क्लिक करने के लिए प्रेरित किया जा रहा है। इसका उद्देश्य यूजर्स की लॉगिन जानकारी और पासवर्ड हासिल करना हो सकता है।
74 देशों में पहुंचा था Microsoft Outage का असर
12 नवंबर को Microsoft की कई सेवाओं में तकनीकी समस्या सामने आई थी। इसका असर Outlook, Microsoft 365 और Teams सहित कंपनी के अन्य डिजिटल प्लेटफॉर्म पर देखने को मिला।
आउटेज ट्रैकिंग प्लेटफॉर्म Downdetector पर एक घंटे के भीतर 74 देशों और क्षेत्रों से सेवाओं में परेशानी की शिकायतें दर्ज हुईं। इस व्यवधान के कारण कई कंपनियों, सरकारी संस्थानों, बैंकों, हवाई सेवाओं और अन्य संगठनों का काम प्रभावित हुआ।
Microsoft के अनुसार, यह समस्या तकनीकी और नेटवर्क इंफ्रास्ट्रक्चर से जुड़ी थी। कंपनी ने इसे साइबर हमले का परिणाम नहीं बताया। 14 नवंबर तक कंपनी ने प्रभावित सेवाओं को बहाल करने की प्रक्रिया पूरी होने की जानकारी दी।
Microsoft के नाम से भेजे जा रहे फर्जी ईमेल
Microsoft Threat Intelligence ने 12 नवंबर को हुई सेवा बाधा का फायदा उठाकर चलाए जा रहे एक सक्रिय फिशिंग अभियान की पहचान की है।
13 नवंबर को सामने आए कुछ फर्जी ईमेल में दावा किया गया कि Microsoft 365 की सेवाएं बंद रहने के दौरान यूजर्स के ईमेल और मैसेज रोक दिए गए थे। इन संदेशों में कहा जा रहा है कि यदि यूजर ने दिए गए लिंक पर क्लिक करके अपने मैसेज रिस्टोर नहीं किए तो 24 घंटे के भीतर वे डिलीट हो जाएंगे।
ईमेल को वास्तविक दिखाने के लिए Microsoft की सर्विस हेल्थ नोटिफिकेशन जैसी भाषा और डिजाइन का इस्तेमाल किया जा रहा है। संदेशों में वास्तविक Microsoft 365 सेवा व्यवधान से जुड़े EX1550543 केस नंबर का भी उल्लेख किया गया है।
साइबर सुरक्षा विशेषज्ञों के अनुसार, इस तरह के संदेशों में जल्द कार्रवाई करने का दबाव बनाया जाता है, ताकि यूजर बिना जांच किए लिंक खोल दें और अपनी लॉगिन जानकारी साझा कर बैठें।
फर्जी ईमेल की पहचान के लिए Microsoft ने बताए संकेत
Microsoft Threat Intelligence ने इस फिशिंग अभियान से जुड़े कुछ संकेत साझा किए हैं। इनमें ईमेल के विषय में ‘Outage’ के बाद छह अक्षरों का कोड होना शामिल है।
इसके अलावा ईमेल भेजने वाले के डिस्प्ले नाम में किसी संगठन के नाम के बाद ‘Outage Notification’ या ‘Service Health’ लिखा हो सकता है।
Microsoft ने इस अभियान में इस्तेमाल किए गए तीन सेंडर डोमेन की पहचान की है:
- moments-notice.com
- planetmaison.com
- newbooker.com
इन ईमेल में मौजूद कुछ क्लिक-ट्रैकिंग लिंक यूजर्स को reallifeaccounting.com पर रीडायरेक्ट करते पाए गए हैं।
Microsoft के अनुसार, इस तरह के संदेश अमेरिका के विभिन्न क्षेत्रों में कई संगठनों को भेजे गए हैं। कंपनी ने इस गतिविधि को क्रेडेंशियल फिशिंग के अनुरूप बताया है। हालांकि, इस अभियान में वास्तव में पासवर्ड चोरी होने या मैलवेयर पहुंचाए जाने की पुष्टि नहीं की गई है।
Microsoft Defender कर रहा है फिशिंग अभियान की निगरानी
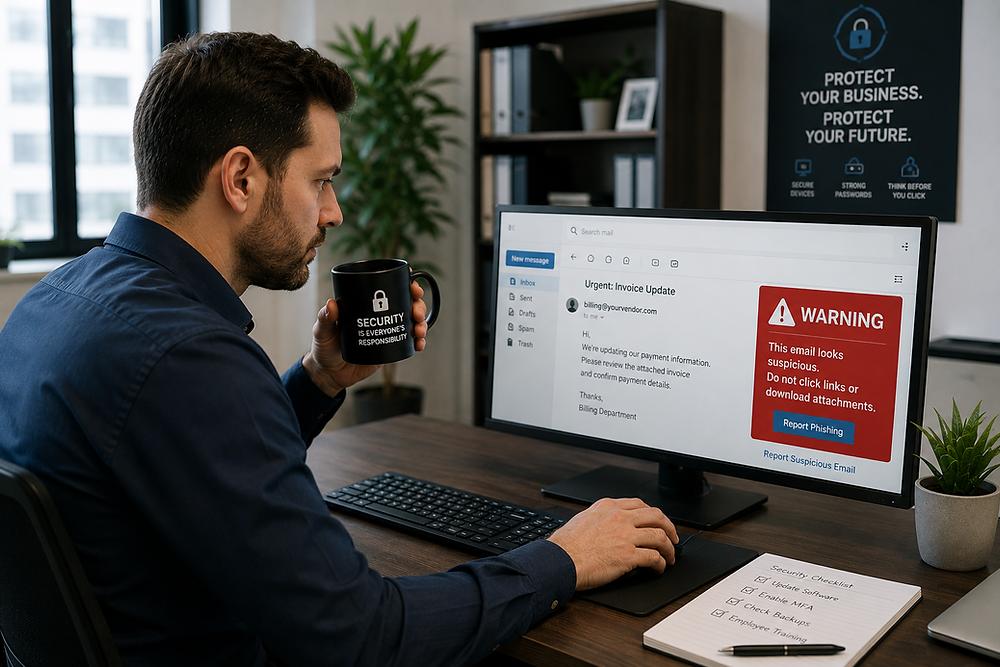
Microsoft ने बताया है कि इस अभियान से जुड़े दुर्भावनापूर्ण डोमेन को Microsoft Defender के माध्यम से ब्लॉक किया जा रहा है। वहीं, Defender for Office 365 संदिग्ध फिशिंग ईमेल को ब्लॉक और क्वारंटाइन करने में मदद करता है।
कंपनी इस अभियान और इससे जुड़े अन्य साइबर खतरों की लगातार निगरानी कर रही है।
संगठनों की सुरक्षा टीमों को Microsoft Defender for Office 365 Threat Explorer और Microsoft Defender XDR के Advanced Hunting फीचर के माध्यम से संदिग्ध ईमेल, लिंक और यूजर गतिविधियों की जांच करने की सलाह दी गई है।
यूजर्स कैसे बचें साइबर ठगी से?
Microsoft के नाम से आने वाला हर ईमेल वास्तविक हो, यह जरूरी नहीं है। इसलिए आउटेज, अकाउंट रिकवरी या ईमेल रिस्टोर करने के नाम पर आने वाले अनजान संदेशों से सावधान रहना जरूरी है।
यूजर्स को Microsoft 365 की सर्विस स्थिति केवल आधिकारिक Admin Center या Microsoft के आधिकारिक प्लेटफॉर्म पर ही जांचनी चाहिए। ईमेल में दिए गए लिंक के बजाय सीधे आधिकारिक वेबसाइट या ऐप खोलकर लॉगिन करना अधिक सुरक्षित है।
किसी संदिग्ध वेबसाइट पर अपना पासवर्ड, बैंकिंग जानकारी या अन्य व्यक्तिगत विवरण दर्ज नहीं करना चाहिए। यदि किसी यूजर ने गलती से अपनी लॉगिन जानकारी साझा कर दी है, तो उसे तुरंत पासवर्ड बदलना चाहिए और अकाउंट की सुरक्षा गतिविधियों की जांच करनी चाहिए।
संगठनों को Microsoft Defender for Office 365 और Safe Links की सुरक्षा सेटिंग्स की भी समीक्षा करनी चाहिए, ताकि संदिग्ध लिंक पर क्लिक करने के जोखिम को कम किया जा सके।
तकनीकी खराबी के बाद साइबर ठगी का नया तरीका
Microsoft का यह मामला बताता है कि साइबर अपराधी बड़ी तकनीकी घटनाओं और लोगों की चिंता का फायदा उठाकर फर्जी संदेशों के जरिए उन्हें निशाना बना सकते हैं। किसी प्रतिष्ठित कंपनी का नाम, वास्तविक सर्विस अलर्ट और आधिकारिक दिखने वाली भाषा इस्तेमाल करके लोगों का भरोसा जीतने की कोशिश की जाती है।
ऐसे में किसी भी ईमेल या मैसेज पर तुरंत भरोसा करने के बजाय उसकी सत्यता जांचना जरूरी है। विशेष रूप से अकाउंट बंद होने, ईमेल डिलीट होने या सीमित समय में रिकवरी करने की चेतावनी देने वाले संदेशों से सावधान रहना चाहिए।


 Users Today : 4
 Total Users : 19791
 Views Today : 9
 Total views : 37504
 Who's Online : 0
 Server Time : November 16, 2026 5:57 am